Q1: 什么是零信AI邮?
A零信AI邮是一个电子邮件密码应用自动化平台,可自动化管理 S/MIME 证书生命周期、电子邮件加密、解密、数字签名、验签和可信电子邮件身份。
Q2: 什么是 S/MIME?
AS/MIME 是 Secure/Multipurpose Internet Mail Extensions(安全/多用途互联网邮件扩展)的缩写。它是一个成熟的电子邮件安全标准,利用数字证书和公钥密码应用提供电子邮件加密、数字签名和可信数字身份。
Q3: 为什么 S/MIME 仍然难以使用?
A底层密码应用已经成熟,但证书申请、身份认证、部署、续期、密钥管理以及邮件客户端配置,需要大量手工操作。零信AI邮将这些流程自动化。
Q4: 零信AI邮自动化什么?
A零信AI邮自动化 S/MIME 证书生命周期以及电子邮件通信所需的密码应用操作,包括签名、加密、解密和验签。
Q5: 零信AI邮会替换我现有的电子邮件基础设施吗?
A不会。零信AI邮的设计目标是与现有电子邮件基础设施协同工作。零信AI邮App 提供内置 S/MIME 自动化功能的邮件客户端,而 零信S/MIME自动化网关 则在现有组织电子邮件基础设施上增加密码应用应用层。
Q6: 使用零信AI邮主要有哪两种方式?
A个人用户和小型团队可以使用零信AI邮App。组织和企业可以使用零信S/MIME自动化网关,实现集中式、可扩展的 S/MIME 自动化。
Q7: 零信AI邮支持 RSA 和 SM2 吗?
A支持。零信AI邮支持使用 RSA 和 SM2 自动申请 S/MIME 证书。用户可以根据需求选择其中一种算法,也可以同时申请两种算法的邮件证书。
Q8: 什么是零信信任和全球信任?
A零信信任为零信生态系统内的 S/MIME 证书自动化部署提供专属信任域。全球信任使用由公共 CA 信任体系签发的 S/MIME 证书,以实现更广泛的外部互操作性。
Q9: 零信AI邮会检查我的电子邮件吗?
A零信AI邮的设计目标是自动化密码应用操作,而不是检查客户的邮箱内容。在网关部署方式中,加密邮件可以先由网关解密后再由组织现有的安全基础设施进行安全检查,在适当情况下再重新加密。
Q10: 零信AI邮面向哪些用户?
A零信AI邮面向需要实用、自动化 S/MIME 电子邮件通信的个人用户、中小企业、企业、证书颁发机构、安全厂商、科技公司和服务提供商。
1. 入门与基础使用
Q1: 什么是零信AI邮App?
A零信AI邮App 是一款内置 S/MIME 自动化功能的邮件客户端。它自动化证书申请和生命周期管理,同时提供电子邮件签名、加密、解密和验签功能。
Q2: 零信AI邮App 面向哪些用户?
A零信AI邮App 面向希望使用实用的 S/MIME 电子邮件加密、而无需成为证书或 PKI 专家的个人、专业人士、家庭、小型企业和中小企业团队。
Q3: 零信AI邮App 会替换我的电子邮件服务提供商吗?
A不会。零信AI邮App 是一款邮件客户端。用户可以继续使用现有的电子邮件服务,并通过零信AI邮App 访问邮箱,同时获得自动化的 S/MIME 加密、签名、解密和验签功能。
Q4: 免费版真的是完全免费的吗?
A是的。免费版提供免费的 S/MIME 证书以及完整的核心 S/MIME 密码应用功能,并承诺永久免费。
Q5: 免费版包含哪些功能?
A免费版包括自动证书申请、签名、加密、解密、验签、证书生命周期自动化,以及基于MV(邮箱认证)的可信身份展示。
2. S/MIME 与电子邮件加密
Q1: 免费版是受限版或基础版吗?
A不是。免费版的设计目标是提供完整的核心 S/MIME 密码应用体验。不同版本之间的主要区别在于身份认证级别和信任范围,而不是移除核心密码能力。
Q2: 我可以使用零信AI邮App 的 S/MIME 证书在 Windows 版 Outlook 中解密邮件吗?
A可以。免费版中,零信AI邮App 会免费自动配置 S/MIME 证书。如果用户希望在 Windows 版 Outlook 中解密由零信AI邮App 加密的邮件,只需在“设置”中手动导出 S/MIME 证书并将其安装到 Windows 中。证书连同私钥安装后,Outlook 即可自动使用该证书解密由零信AI邮App 加密的邮件。
Q3: 零信AI邮App 可以解密使用我以前的证书加密的邮件吗?
A可以。只需用户导入现有的 S/MIME 证书及其私钥。零信AI邮App 可以使用导入的证书解密以前加密的邮件,帮助用户保留现有的历史加密邮件。
3. 证书与密钥管理
Q1: 我可以导出免费自动配置的S/MIME证书到其他邮件客户端使用吗?
A当然可以。在“设置-证书”中选中要导出的证书,会显示四个功能按钮:查看证书、下载证书、导出PFX、删除。请谨慎删除,一旦删除,加密邮件将无法解密。
Q2: 我可以将现有的 S/MIME 证书导入零信AI邮App 中使用吗?
A可以。零信AI邮App 允许用户导入现有的 S/MIME 证书和私钥。这样用户可以继续使用已有证书,更重要的是,可以解密过去在其他邮件客户端中使用这些证书加密的邮件。因此,用户无需失去对原有 S/MIME 证书保护的邮件的访问权限,即可在零信AI邮App 中访问并解密现有的历史加密邮件。
Q3: 我可以选择哪个 S/MIME 证书作为默认证书吗?
A可以。用户可以将多个 S/MIME 证书导入零信AI邮App,并将任意可用证书设置为默认证书。用户可以根据电子邮件加密和签名需求随时更改默认证书。
Q4: 零信AI邮App 的设计目标是自动配置 S/MIME 证书,为什么我仍然需要在“设置—证书”中点击“自动申请证书”?
A零信AI邮的证书自动化旨在赋予用户控制权,而不是剥夺用户的选择权。点击“自动申请证书”是一个明确的用户选择,因为零信AI邮并不要求用户必须使用零信AI邮自动签发的邮件证书。
用户可以在零信AI邮App 中使用自己已有的 S/MIME 证书和私钥,也可以在需要时向零信AI邮申请免费的 S/MIME 证书。申请证书后,零信AI邮可以在 App 内自动完成其配置和生命周期管理。
简而言之,证书自动化并不意味着未经用户同意就自动申请证书。零信AI邮自动化的是证书管理,而证书的选择权始终掌握在用户手中。
Q5: 我需要自己备份 S/MIME 证书和私钥吗?
A不需要。零信AI邮App 会自动将用户的 S/MIME 证书和私钥以加密形式备份到用户自己的邮箱中。加密备份以电子邮件附件形式存储在用户邮箱中专门创建的ztmailbak 文件夹内。
零信AI邮不会接管用户的私钥,也不会代用户管理私钥。用户的证书和私钥始终由用户控制,而零信AI邮仅提供自动加密备份以及跨设备同步功能。
当用户在新设备上设置零信AI邮App 时,只需输入“恢复密钥”(App自动生成的加密密钥),即可从用户自己的邮箱中恢复加密的证书和私钥。请勿删除由零信AI邮App 自动创建和维护的ztmailbak 文件夹,否则用户将失去证书和私钥备份文件。
用户的私钥始终由用户控制。零信AI邮自动完成备份管理。用户只需妥善保管恢复密钥即可,建议用最稳妥的安全方式保管,如手写到纸质笔记本中。
Q6: 我可以向零信AI邮App 添加多少个电子邮件账户?
A用户可以向零信AI邮App 添加不限数量的电子邮件账户。对于可以添加和管理的电子邮件账户数量没有固定限制,因此用户可以在一个地方统一使用零信AI邮App 管理个人、工作及其他电子邮件账户。
Q7: 我的私钥存储在哪里?
A零信AI邮以用户自主控制的密码应用密钥为设计基础。私钥会在适当的本地环境密钥库中安全生成和管理,而零信AI邮App提供自动化证书生命周期操作,但不会接管用户的私钥。
4. 可信身份与信任
Q1: 什么是可信身份版?
A可信身份版通过零信信任提供更高级别的身份认证,使收件人可以看到经过认证的个人身份、组织身份,或个人与组织关联的身份信息。
Q2: 可信身份版有哪些版本?
A可信身份版有三个子产品:个人身份版、单位身份版和单位员工身份版,身份级别越高,收件人看到的可信度越高,用户可根据自己希望达到什么程度的信任级别选择不同产品。
Q3: 什么是全球生态版?
A全球生态版面向需要基于全球信任的 S/MIME 证书,在零信生态系统之外实现更广泛互操作性的用户。
Q4: 全球生态版 有哪些版本?
A全球生态版有四个子产品:通用版、个人身份版、单位身份版和单位员工身份版,身份级别越高,收件人看到的可信度越高,用户可根据自己希望达到什么程度的信任级别选择不同产品。其证书组合是一张全球信任的MV证书和一张由零信生态信任的CA签发是高级别的IV/OV/SV的身份证书(可选国密算法或RSA算法),实现全球信任和身份可信的双重效果。
Q5: 全球生态版的增强版又是什么?
A同标准版本唯一不同的是IV/OV/SV身份证书也是由国际CA负责认证鉴证和签发,全球信任。用户可根据自己的通信需求优化证书级别与信任策略。
Q6: 为什么零信AI邮不为每张证书都使用全球信任证书?
A因为不同的沟通场景需要不同的信任模型。当证书需要广泛的外部认可时,全球信任就很有价值,而零信生态信任则是为零信生态系统内的自动化组织级身份和证书管理设计的,并且也是为了降低用户的使用成本,而且国际MV证书无需同国际CA直接打交道,但实现了所有邮件客户端的信任。这样既实现了低成本的全球信任,又能实现在零信AI邮中展示更高信任级别的可信身份,从而在互操作性、身份保证和证书成本之间提供一个实用的平衡。
Q7: 证书类型和信任域是一回事吗?
A不是。证书类型和信任域是两个相互独立的选择。证书类型决定身份认证级别,例如 MV、IV、OV 或 SV;信任域决定证书在哪个范围内受到信任,例如零信生态信任 或全球生态信任。
Q8: 零信AI邮App 如何帮助我识别可信发件人?
A零信AI邮App 将可信电子邮件身份直接显示在用户界面中。零信AI邮不再将证书和身份信息隐藏在技术性的证书详情中,而是直接在邮件界面中呈现发件人的已验证身份。
根据证书和信任等级,零信AI邮可以展示邮箱、个人、组织,或个人与组织双方是否已经通过认证。这为用户判断邮件发件人提供清晰的视觉信号,并帮助识别潜在的假冒身份可疑邮件。
Q9: 为什么零信AI邮要在邮件界面中显示可信身份信息?
A只有当用户能够理解密码应用身份认证的结果时,这种认证才真正有用。其他邮件客户端仅验证数字签名是否有效,但底层的信任信息却隐藏在技术性的证书详情中。零信AI邮将这些信息展示出来,让用户能够看到谁已经通过认证,以及其身份认证等级。目标很简单:让阅读邮件的人能够看见并理解密码应用信任。
Q10: 零信AI邮App 可以显示 全球信任证书的可信身份信息吗?还是此功能仅限于零信信任的证书?
A只要是S/MIME证书符合国际标准定义的身份认证级别,零信AI邮App都会按照国际标准定义的身份认证级别来展示身份级别,无论是零信信任的证书还是全球信任的证书。
零信AI邮App 通过读取 S/MIME 证书中包含的身份认证类型 OID 来确定如何展示可信身份。这些身份认证等级由 S/MIME 证书基线标准定义,不是由零信AI邮定义。例如,由全球信任CA签发的 SV证书可以在零信AI邮App 中显示 T4 身份标识,同时显示已验证的个人姓名和单位名称。
也就是说,零信AI邮的可信身份 UI 并不限于零信信任的证书或可信身份版服务,而是用于解析证书中包含的标准化 的S/MIME 身份认证信息。
Q11: 零信AI邮的可信身份 UI 能防止电子邮件身份假冒吗?
AUI 本身并不能防止身份假冒,底层的信任机制由密码应用数字签名和证书验证提供。UI 所做的是将经过认证的身份呈现给用户。这提供了额外的视觉信号,可以帮助用户识别可信发件人,以及发现没有携带预期可信身份的邮件。密码应用建立信任,UI 让信任可见。
5. AI 与邮件智能
Q1: 我可以使用自己的 AI 服务提供商吗?
A可以。零信AI邮遵循“自选AI、自带API密钥”原则。用户可以选择信任的 AI 服务提供商并使用自己的 API 密钥,而不会被锁定在特定的 AI 服务商上。
Q2: AI 会取代 S/MIME 加密吗?
A不会。AI 和密码应用承担不同的作用。S/MIME 提供密码应用消息保护、数字签名和可信身份。AI 可以帮助提升工作效率、进行内容分析、钓鱼检测、欺诈分析以及其他智能电子邮件功能。密码应用保护信任层,AI 增强内容与生产力层。
6. 兼容性与互操作性
Q1: 我可以在零信AI邮App 中使用现有的电子邮件账户吗?
A可以。零信AI邮App支持多种电子邮件账户,包括使用自有域名的企业邮箱账户以及常见的免费电子邮件服务。
企业邮箱:对于使用自己域名并支持IMAP和SMTP的企业邮箱账户,零信AI邮App在大多数情况下可以自动检测并配置所需的IMAP和SMTP参数。如果无法自动配置,用户可以手动输入邮箱服务提供商提供的IMAP和SMTP参数。
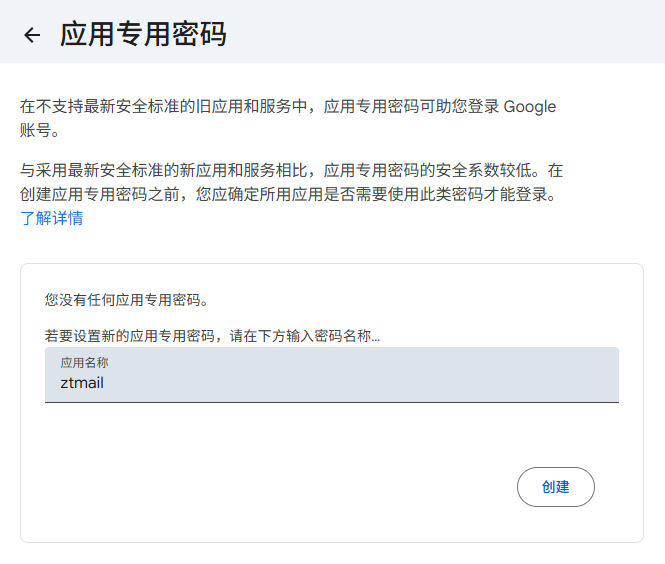
Gmail、QQ邮箱和Outlook邮箱:Gmail邮箱和QQ邮箱可以通过IMAP和SMTP进行配置。根据谷歌账户安全设置,需要使用App专用口令,而不是普通的账户口令。在将Gmail账户添加到零信AI邮App之前,请先登录谷歌账户设置创建App专用口令。
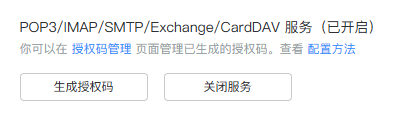
对于QQ邮箱,也需要用户Web登录QQ邮箱,在“账户与安全 – 安全设置”中根据操作要求启用IMAP/SMTP服务,并为其设置一个App专用口令,而不是QQ账户口令。
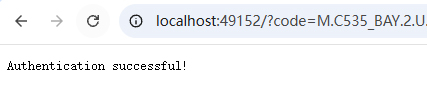
Outlook 账户使用 OAuth 登录。零信AI邮App 支持通过 Microsoft 账户安全登录,无需在零信AI邮App 中输入 Outlook 账户口令。只需点击添加邮箱界面的右边“使用Outlook登录”,会自动引导到Outlook登录页面,正确输入账户口令后,会显示如下图所示的授权成功提示页。
Q2: 为什么要将零信AI邮App 证书导出并安装到 Windows 中,Outlook 才能解密?
A零信AI邮App 在应用内部自动管理用户的 S/MIME 证书。其他邮件客户端,例如 Windows 版 Outlook,则使用自身的证书和密钥管理机制。要让 Outlook 解密用户使用零信AI邮证书加密的邮件,用户需要从零信AI邮App 中导出包含私钥的证书,并将其安装到 Windows 中。安装完成后,Outlook 即可自动使用该证书进行解密。
Q3: 我必须同时使用 RSA 和 SM2 证书吗?
A不需要。用户可以选择 RSA、SM2或同时使用两者。零信AI邮App支持双算法证书自动化申请,同时将算法选择权留给用户。
Q4: 零信AI邮App 如何自动加密邮件?
A零信AI邮App 会自动管理收件人的 S/MIME 证书,并使用收件人的公钥对邮件进行加密。一旦通过发送签名邮件获得收件人的证书(公钥),发送加密邮件就和发送普通邮件一样简单。
1. 网关基础
Q1: 什么是 零信S/MIME自动化网关?
A零信S/MIME自动化网关是面向组织的密码应用网关,可自动化管理 S/MIME 证书生命周期、电子邮件加密、解密、数字签名、验签和可信身份。以下简称零信网关。
Q2: 零信网关要求用户更换邮件客户端吗?
A不需要。零信网关在网关层工作,使组织可以继续使用现有的邮件客户端和电子邮件基础设施。
Q3: 硬件网关和软件网关有什么区别?
A硬件网关提供专用密码应用基础设施,包括内置企业CA、组织 子CA、HSM 保护以及高可用部署选项。软件网关则为不需要专用硬件 CA 基础设施的组织提供更轻量的部署模式。
Q4: 组织应在什么情况下选择硬件网关?
A硬件网关面向需要专用密码应用基础设施、集中式组织信任、HSM 支持的 CA 保护、高可用性以及集中式 S/MIME 证书生命周期管理的组织。对于需要通过组织 子CA 签发和管理用户 S/MIME 证书、且不希望用户证书数量受到固定限制的组织,尤其是在专用基础设施、冗余部署和组织控制非常重要的情况下,建议选择 硬件网关。
2. 电子邮件安全协同
Q1: 零信网关会替换现有的电子邮件安全网关吗?
A不会。零信网关是对现有电子邮件安全基础设施的补充,而不是替代。现有系统可以继续提供威胁检测、反钓鱼、恶意软件检测、DLP 和内容检查,而零信网关负责 S/MIME 密码应用操作。
Q2: 零信网关如何处理入站加密邮件?
A对于入站加密电子邮件,零信网关接收 S/MIME 保护的消息,并执行必要的密码应用操作,包括解密、验签和可信身份验证。得到的明文电子邮件随后会传递给组织现有的安全基础设施进行检查和处理。
Q3: 零信网关如何处理出站邮件?
A对于出站邮件,组织现有的安全基础设施可以先对邮件进行检查。随后,零信网关在邮件发送给收件人之前执行所需的密码应用操作,包括S/MIME数字签名和加密。
Q4: 零信网关如何与现有电子邮件安全网关协同工作?
A零信网关与现有电子邮件安全网关承担不同功能,并协同工作。现有电子邮件安全网关继续提供威胁检测、反钓鱼、恶意软件检测、DLP、内容检查和合规控制。零信网关提供 S/MIME 密码应用操作,包括证书管理、解密、验签、加密、数字签名和可信身份认证。各系统各司其职,发挥各自所长。
Q5: 零信网关会替换现有电子邮件安全网关吗?
A不会。零信网关的设计目标是补充而不是替换现有电子邮件安全网关。现有安全网关继续负责电子邮件安全检查和策略执行,而零信网关提供 S/MIME 电子邮件通信所需的密码应用能力。这样,组织无需放弃现有安全投资,即可增加自动化电子邮件加密能力。
Q6: 为什么零信网关需要与现有电子邮件安全网关协同工作?
A加密和安全检查解决的是不同的问题。S/MIME 保护电子邮件机密性,并提供数字签名和可信身份。传统电子邮件安全网关提供威胁检测、恶意软件检测、钓鱼防护、DLP 和内容检查。当加密邮件无法被检查时,安全控制就失效。零信网关通过“先解密再检查”解决这一问题,使安全检查能够顺利进行,并在需要时再次加密。
3. S/MIME 与密码应用操作
Q1: 为什么零信网关与邮件客户端之间使用TLS连接?
A零信网关使用TLS保护现有邮件客户端与网关之间的邮件传输安全,使组织无需更换现有邮件客户端,用户也无需改用零信AI邮App。同时,邮件由网关自动进行S/MIME加密,从而在安全传输的同时,以加密形式存储在邮件服务器中。
Q2: 为什么零信网关与现有电子邮件安全网关之间使用TLS连接?
ATLS连接保护零信网关与现有电子邮件安全网关之间的通信通道,使两个系统能够安全交换邮件,同时保持各自的职责:现有安全网关负责电子邮件安全检查,零信网关负责S/MIME密码应用操作。
Q3: 零信网关要求我们更换现有邮件服务器吗?
A不要求。零信网关的设计目标是与现有电子邮件基础设施协同工作。它在组织的电子邮件环境与外部电子邮件通信路径之间增加密码应用应用层,而无需组织更换现有邮件服务器。
4. 企业 CA 与证书管理
Q1: 什么是内置企业 CA?
A网关内置企业CA,可建立专属的组织子CA,用于自动签发和管理零信生态信任的 S/MIME 证书生命周期。
Q2: 组织子CA的作用是什么?
A组织子CA为组织提供专属的证书签发层级,用零信生态信任的根证书签发。它使组织能够自主签发和管理 S/MIME 用户证书,SubCA 签发的用户证书数量没有限制,同时将证书生命周期管理保持在组织的集中控制之下。
Q3: 网关包含 HSM 吗?
A包含。网关内置 PCIe 密码卡(HSM),用于保护组织 子CA 密钥安全,为组织的 CA 基础设施提供硬件级保护。
Q4: 员工私钥也存储在 HSM 中吗?
A不是。HSM 保护的是组织 子CA 私钥。员工 S/MIME 私钥则在网关中生成并作为密码应用生命周期的一部分进行安全管理。
Q5: 零信网关可以使用公共 CA 邮件证书吗?
A可以。对于需要全球信任或更广泛外部互操作性的指定邮箱,可以使用公共 CA 证书。零信云密码服务为网关提供多CA签发通道及 ACME 服务,实现国际CA签发的邮件证书的自动化证书申请和生命周期管理。
Q6: 零信网关同时支持零信生态信任和全球生态信任吗?
A是的。零信网关支持这两种信任域。组织可以使用零信生态信任来进行组织规模化的 S/MIME 部署,也可以使用全球生态信任来处理需要公共CA签发的证书的通信场景。
5. 部署与高可用
Q1: 零信网关如何实现高可用部署?
A零信网关建议以冗余高可用双网关方式部署,为组织提供持续的密码应用服务以及集中式 S/MIME 证书生命周期管理。冗余双网关是组织 S/MIME 基础设施推荐的部署架构,以确保组织 子CA 能可靠地集中签发和管理用户 S/MIME 证书,子CA 签发的用户证书数量没有限制。
Q2: 所有邮件都必须经过零信网关吗?
A网关可以根据组织的邮件路由和安全策略进行部署。组织可以定义哪些邮箱、域、信任等级和通信场景需要 S/MIME 保护,使网关能够根据组织要求应用相应的密码应用策略。
6. 云密码服务与架构
Q1: 零信云密码服务的作用是什么?
A零信云密码服务为部署在用户侧的零信网关提供云端证书自动化和 CA 连接服务。其具体服务功能取决于网关的部署方式以及所使用的证书类型。
对于硬件网关部署方式,网关内置企业CA,可以在组织的零信生态信任域内独立签发和管理用户证书。因此,零信信任的邮件证书的签发不需要依赖云服务。但是,当组织需要使用全球信任证书时,网关会连接零信云密码服务,通过基于 ACME标准的证书自动化服务为网关用户提供公共 CA的自动化证书签发和生命周期管理。
对于软件网关部署方式,由于没有内置企业CA ,因此所有类型的 S/MIME 证书均通过零信云密码服务进行自动化管理,包括零信信任和全球信任的证书。零信云密码服务提供统一的证书自动化服务层,同时允许硬件网关和软件网关使用不同的证书基础设施。
简而言之:硬件网关 +零信信任:证书签发和管理由内置的组织 CA 负责;而硬件网关 + 全球信任:证书自动化通过零信云服务实现;软件网关 + 所有证书类型:证书自动化通过零信云密码服务实现。
Q2: 零信AI邮架构中各组件分别承担什么作用?
A每个组件都有特定的作用:
- 邮件客户端 — 用户用来阅读、撰写和发送邮件。
- 邮件服务器 — 提供组织的邮件服务和邮箱基础设施。
- 邮件安全网关 — 执行威胁检测、防钓鱼、恶意软件检测、数据丢失防护(DLP)、内容检查和合规性控制。
- 零信S/MIME 自动化网关 — 自动处理 S/MIME 加密、解密、签名、验签、受信身份验证和证书生命周期管理。
- 零信云密码服务 — 提供多CA连接和基于国际ACME标准和国密ACME标准的邮件证书自动化服务。
零信AI邮并不替代现有系统,而是增加了加密应用层,使 S/MIME 能在组织邮件中规模化部署。
Q3: “各司其职” 是什么意思?
A就是零信AI邮不会试图替换组织电子邮件基础设施中的任何一个组件。现有电子邮件系统继续提供邮件服务,现有安全网关继续检查和保护邮件,而零信网关专注于其设计目标:自动化 S/MIME 密码应用、证书生命周期管理和可信电子邮件身份。这些系统协同工作,可以形成更加完整的电子邮件安全架构,同时无需组织替换现有投资。
Q4: 零信网关可以集成 AI 安全能力吗?
A可以。AI 安全能力是可选的。组织可以继续使用现有电子邮件安全基础设施已经提供的 AI 和安全能力。或者,零信网关也可以使用组织选择的 AI 服务提供商和 API Key,集成 AI 驱动的电子邮件内容分析能力。